Atualização crítica do PHP: CVE-2026-109618 e CVE-2026-109619
22/10/2026 ∙ admin
O que é
As duas falhas, denominadas de PHP2Shell, reconhecidas pelas CVE-2026-109618 e CVE-2026-109619, permitem execução de código remoto (RCE) e escalada de privilégios sem login, com ganho de root na máquina afetada. Foram corrigidas hoje (21/10/2026), com patches disponibilizados às 14:00:00 UTC. Neste post, vamos te mostrar como aplicar os patches e realizar a correção das vulnerabilidades.
Quem é afetado
Qualquer servidor que serve aplicações web PHP, via PHP-FPM, Apache, mod_php, artisan, entre outros, assim como PHP empacotados;embutidos em soluções de hosting ou container, como cPanel, Plesk, Docker, VPS e servidores próprios.
O que fazer
Instalar os patches contendo as correções oficiais e reiniciar todos os processos PHP em uso. Apenas instalar o patch, não protege o servidor.
Passo a passo (Ubuntu Server)
1. Identifique as versões do PHP e a origem dos pacotes
update-alternatives --list php
for v in $(ls /etc/php/); do
echo "=== PHP $v"
apt-cache policy php$v-common | head -n 6
done
Como ler o resultado
Installed é a versão instalada agora. Candidate é a versão disponível no repositório.
- Origem security.ubuntu.com ou archive.ubuntu.com: repositório oficial do Ubuntu, coberto pelo
unattended-upgrades. - Origem ppa.launchpadcontent.net/ondrej ou packages.sury.org: repositório do Ondřej Surý, que não é
coberto por padrão.
2. Atualize a lista de pacotes
sudo apt updateQuando executado manualmente, o unattended-upgrade não atualiza a lista de pacotes sozinho.
3. Aplique as atualizações de segurança
sudo unattended-upgrade -d4. Confirme que o patch foi instalado
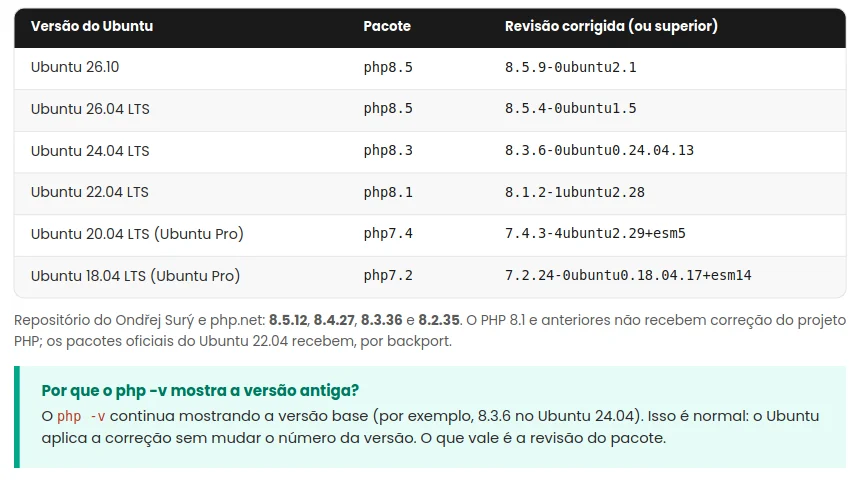
Rode de novo o comando do passo 1 e compare o valor de Installed com a tabela abaixo.
6. Reinicie os processos PHP
O update troca o arquivo no disco, mas cada processo PHP em execução continua usando a cópia antiga, carregada na memória. Até ser reiniciado, ele continua vulnerável.
Descubra como o PHP roda no servidor:
dpkg -l | grep -E '^ii\s+(php[0-9.]+-(fpm|cgi)|libapache2-mod-php)'
systemctl list-unit-files 'php*-fpm*'
ps -eo unit,pid,lstart,cmd | grep -iE '[p]hp|[a]rtisan'
PHP-FPM (Nginx, ou Apache com FPM)
grep -rn fastcgi_pass /etc/nginx/ # versões usadas pelo Nginx
sudo systemctl restart 'php*-fpm.service' # restart, não reload
Com Nginx, reiniciar o Nginx não resolve, porque o PHP roda no FPM. Se o FPM está instalado e o Nginx aponta para o socket dele, mas o serviço está parado, os sites já devem estar retornando erro 502. Nesse caso,
inicie o serviço com sudo systemctl enable –now php8.X-fpm
Apache com mod_php
sudo systemctl restart apache2Serviços próprios no systemd ou no Supervisor
Workers de fila, Laravel Horizon, artisan serve, Octane e RoadRunner usam o PHP do sistema. A primeira
coluna do ps acima mostra o serviço de cada processo. Reinicie cada um:
sudo systemctl restart nome-do-servico.service
sudo supervisorctl restart all # se usa Supervisor
cPanel e Cloudlinux
O cPanel disponibilizou uma nova versão para corrigir o problema: 138.0.18. Embora imprescindível, esta versão se trata da correção de segurança do cPanel em si e não abange necessariamente os pacotes PHP utilizados pelas contas cPanel e nos sites e aplicações nele hospedados. Já o Cloudlinux, liberou regras WAF via Imunify360 para proteger temporiamente clientes enquanto o patch não ficava disponível e posteriomente publicou os patches via respositório RPM via DFN.
Para consultar as atualizações disponíveis, no terminal do WHM:
dnf check-update --refresh 'ea-php*' 'alt-php*'Para instalar as disponíveis, revisando a lista antes de confirmar:
dnf upgrade --refresh 'ea-php*' 'alt-php*'Depois, é preciso reiniciar os serviços que executam PHP para que carreguem os binários corrigidos. Ter o KernelCare atualizado não confirma que o PHP esteja corrigido.
Conclusão
Cobrimos a solução das vulnerabilidades do PHP: CVE-2026-109618 e CVE-2026-109619 no Ubuntu Server 24 e 26 e Cloudlinux/WHM/cPanel. Não deixe de atualizar e aplicar os patches de segurança, pois sem eles colocará o seu servidor sob sérios riscos.
A equipe da Nuvempress já tomou as preocauções necessárias para os nossos clientes, seja através de nossas proteções automatizadas, como também ações pró-ativas do nosso time técnico.
Precisando migrar para uma empresa de nuvem segura? Entre em contato conosco.
Deixe seu comentário
0 comentários